





リスクマネジメント
- 関連するESG:
- E S G
マネジメントアプローチ
考え方・方針
当社グループでは、『順理則裕』の企業理念に基づき、企業活動におけるリスクを適切に管理することで、持続可能な成長と社会への貢献を目指しています。当社のリスクマネジメント活動は、リスクオーナーであるリスク内在部門(事業の現場)がリスクを抽出・評価し、リスク管理の策定と実行をリスク主管部門(スタッフ部門)と連携して展開しています。また活動の企画・推進は、リスク統括部門であるリスクマネジメント部が担っています。
当社グループで取り組むべき重大リスクを毎年見直し、適切な評価と管理を実行することで、お客さま、地域の方々、株主などのステークホルダーの皆さまから信頼を得るよう努めています。
<リスクマネジメント基本方針>
1.東洋紡グループとしてリスクの所在とその影響規模を把握するための仕組みを創る(見える化)
2.把握されたリスクを回避もしくは低減するために適切に資源を配置する
3.PDCAを回し続けることにより、活動を深化・高度化を図る
4.情報共有・研修等を通じて、一人一人がリスクに対する感度・対応力を高める(無知をなくす)
5.リスクマネジメントを自分ごと化し、チームで取り組むことにより、全員参加の活動とする
事業等のリスク
当社グループの経営成績および財政状態などの状況に重要な影響を与える可能性があると認識している主なリスクは以下の通りです。ただし、記載したリスクは当社グループに関する全てのリスクを網羅したものではありません。
なお、以下のリスクのうち、将来に関する事項は、2025年度末時点において当社グループが判断したものです。
<既発生もしくは発生の蓋然性の高いリスク>
- (1)
- 災害・事故・感染症の発生
- (2)
- 政治・経済情勢の悪化
- (3)
- 訴訟など
<中長期的なリスク>
- (4)
- 原材料の購入
- (5)
- 製品の欠陥など
- (6)
- 人材の確保
- (7)
- 気候変動
- (8)
- 環境負荷
- (9)
- 情報セキュリティ
- (10)
- 法規制およびコンプライアンス
- (11)
- 海外での事業活動
<財務リスク>
- (12)
- 為替レートの大幅変動
- (13)
- 金利の大幅上昇
- (14)
- 株価の大幅下落
- (15)
- 固定資産の減損
体制
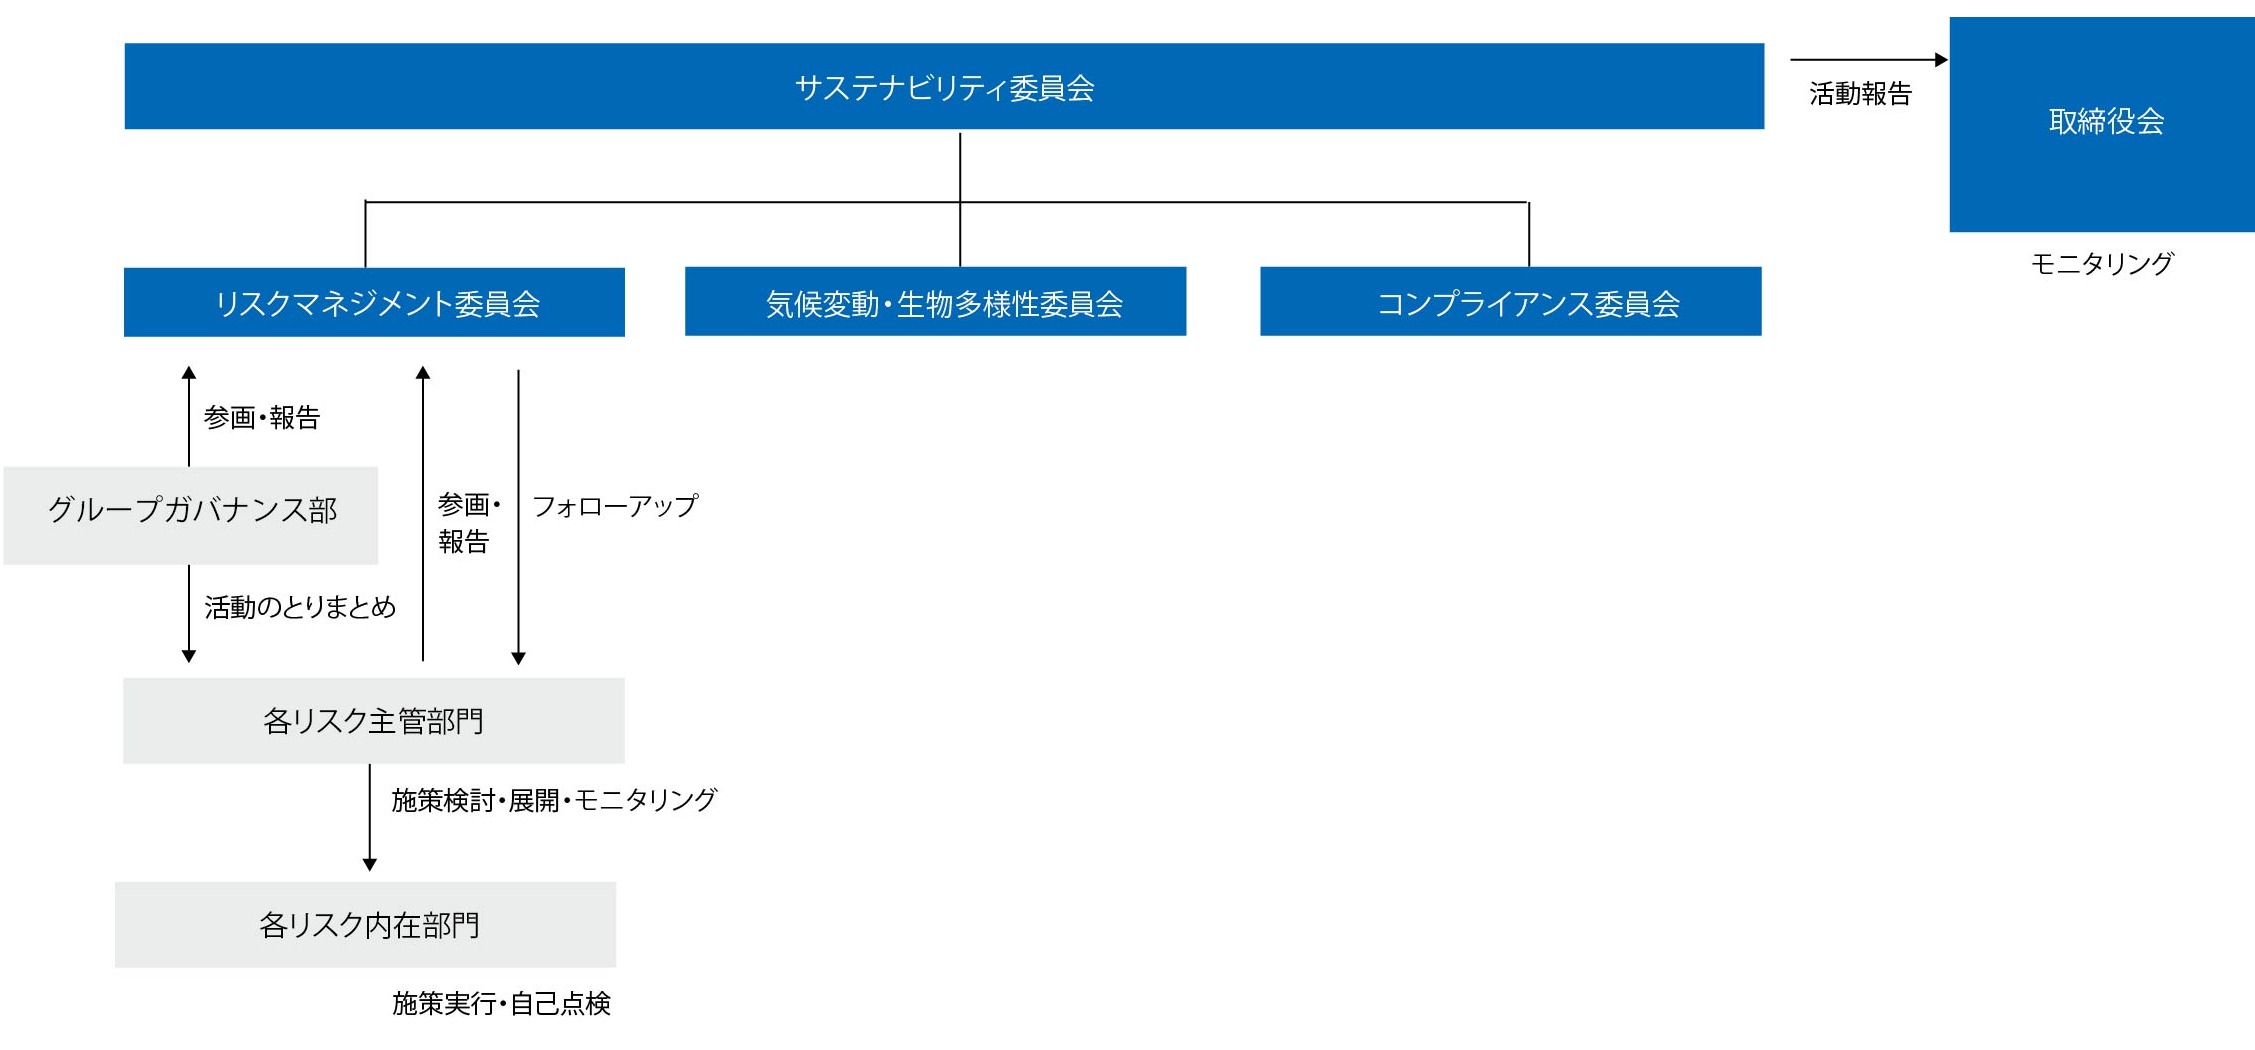
当社グループは、リスク統括部門であるリスクマネジメント部を、グループ全体のリスクを統括する部門としての位置づけを明確化するため、2026年度から社長直轄組織として配置しています。
当社グループは、2021年4月には、当社グループのリスクを一元的に管理することを目的として、社長を委員長とする「リスクマネジメント委員会」を設置しています。本委員会は、経営会議メンバー(事業本部長、コーポレート・スタッフ部門の管掌役員)が出席し、全社的なリスクマネジメント活動を推進するため半年ごとに(年2回)開催しています。
本委員会では、当社グループ全体に影響を及ぼす重大リスクや、経営判断を必要とする大きな課題を包括的に把握し、戦略的に管理・対応を行うための協議・審議を行います。リスクマネジメント活動の具体的な取り組みの方向性および計画を策定しモニタリングするほか、有事の対応検証や、新たな課題への対応策の検討を行い、リスク管理体制の強化に努めています。
管理体制・プロセス
取り組み
経営方針としてこれまでの「サバイバル思考」から「サステナブルな成長志向」に転換を図り持続的に成長できる会社を目指しています。それぞれの業務と役割に対応した自律的なマネジメント活動を確立し、全社的なリスクを把握し未然予防・早期発見に努め、当社グループ一体となって再発防止策などを進める体制を構築します。
活動の起点として、2021年に全社的なリスク評価を実施しました。影響度と発生可能性の2軸で評価した結果に基づく重大リスクを抽出し、各リスク主管部門が主導してリスクの低減活動を実施しています。(ERM)
2022年度以降、国内外のグループ会社を含む全拠点を対象に、重大リスクに対するリスク評価を実施しており、想定されるリスクシナリオを基に対話を通じて、各拠点のリスク対応状況を把握しました。その結果、リーガルコンプライアンスリスクを含め、当社グループの事業継続が困難となるようなリスクはないことを確認しました。一方で地政学上のリスクによる調達不安、経済安全保障問題等、目まぐるしく変わる世界情勢に対応する取り組みも始めました。
サイバーセキュリティ対応やウイルス感染対策など、共通の枠組みを基に対策すべきリスク項目については、国内外を問わず一律的なリスク対策をリスク主管部門と協働で展開している一方で、法規制対策が必要なリスク項目については、各社が活動地域で独自にリスク対策をとっていることを把握しました。グループ共通で留意すべき項目が検出された場合は、リスクマネジメント委員会に報告し、リスク主管部門、事業部門ならびに各社協働でグループ一体的なリスク低減活動を推進します。
2025年度に実施したリスク評価で抽出された各拠点の高リスク項目に対して、2026年度はそれに対する低減・管理活動の効果を評価していきます。(BRM)
情報セキュリティ、プライバシー
- 関連するESG:
- S G
考え方・方針
情報の意義がますます重要となる現在、「必要な情報をいかに活用し、製品や技術の開発を進め、時代に適応した事業を展開するか」は、企業存続のための重要な要素となります。
さらに、情報の不適切な管理は、法的および社会的な観点から企業に厳しい非難をもたらす可能性があります。当社グループは、「東洋紡グループ企業行動憲章」に示されている通り、社会に貢献し、人々から信頼される企業としてあり続けるため、情報を適切に管理し、情報セキュリティに関する問題を起こさないようにしなければなりません。
すなわち、会社存続の鍵である「情報資産」および情報セキュリティの重要性を、役員および従業員等一人一人が認識し、情報資産を組織全体で有効に活用するとともに、保有する情報資産の機密性(Confidentiality)、完全性(Integrity)、可用性(Availability)の維持・確保することが求められます。この考え方に基づき、当社グループは以下の基本方針を宣言します。
<情報セキュリティに関する基本方針>
1.管理体制
役員を責任者とした情報セキュリティ管理体制を構築し、情報の重要性とリスクに応じた適切な管理に努めます。
2.法令順守・社内規程
情報セキュリティに関する法令および各国が定める指針とその他の社会的規範に従って社内規程を定め、違反者に対しては厳正な対処をもって臨みます。
3.教育・訓練
情報資産が適正に利用されるよう従業員に対する教育・訓練を継続的に実施し、ルール順守の徹底を図ります。
4.情報システム運用
情報資産に対する不正な侵入、漏えい、改ざん、紛失・盗難、破壊、利用妨害等を防止するため、適切な対策を講じて情報システムを安定的に運用するよう努めます。
5.事故対応
万一、情報セキュリティ上の問題が発生した場合は、被害を最小限にとどめる措置を取るとともに、その原因を速やかに追究し、再発防止に努めます。
体制
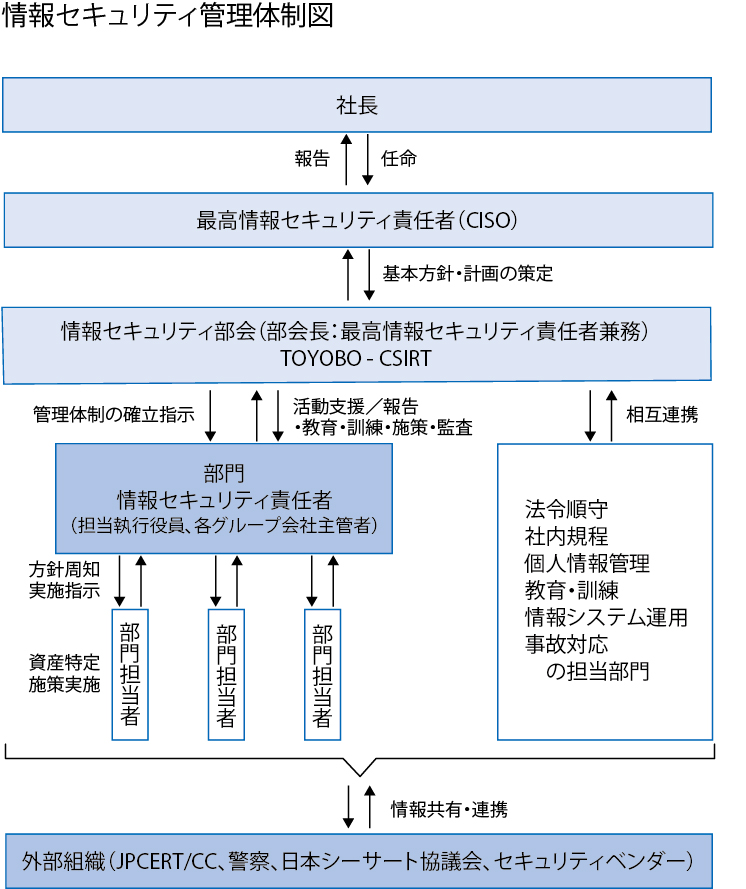
当社グループは、情報セキュリティ対策活動を推進するための組織として、経営が任命した最高情報セキュリティ責任者(CISO)をリーダーに情報セキュリティ部会(TOYOBO-CSIRT※1)を設置しています。本部会は、全社の情報セキュリティに関する状況把握、基本方針の策定、管理体制の維持、各施策の実行および監督を実施しています。
情報セキュリティ部会での決定に基づいた施策推進のため、実働部隊として運用推進チームを設置しています。また、定期的に情報セキュリティ部会を開催して、リスク対策の評価を行うとともに、情報セキュリティに関する活動報告を毎回実施しています。
さらに、情報セキュリティ部会(TOYOBO-CSIRT)の活動を当社グループ全体の活動へ拡大することで、情報セキュリティに関する理解の浸透、情報資産の保護徹底を図り、グループ全体で「情報セキュリティ、プライバシー」が確保・信頼されている状態をつくります。
当社TX・業務革新総括部は、ISO 27001※2を取得し、情報セキュリティマネジメントが適切に運用されていることを確認するため、ISO 27001に基づく外部監査を年に1回受審しています。同総括部は、当社5事業所(本社、総合研究所、敦賀事業所、岩国事業所、犬山工場:全事業拠点のうち50%)での常駐管理をはじめ、その他の事業所においても同総括部のマネジメントシステムによって包括的に管理を行っています。
- Computer Security Incident
- 情報セキュリティマネジメントシステムに関する国際規格の一つ
情報セキュリティ管理体制図
各部門には「情報セキュリティ部門責任者」を配置し、必要な情報セキュリティレベルを確保できるよう全社を包括する情報管理体制を構築しています。
目標とKPI
<目標>
サイバーセキュリティを確保する体制を整備するとともに、従業員の情報セキュリティに関する理解を深め、各種情報の保護を徹底します。
<指標と実績>
| 取り組み項目 | 指標 | 目標(2025年度) | 実績(2025年度) |
|---|---|---|---|
|
|
|
|
|
|
|
|
|
|
|
- 対象は東洋紡(株)、および東洋紡の子会社、持分法適用かつ東洋紡が影響力を持つ関連会社
取り組み
個人情報の保護
個人情報の保護に対する意識は、世界各国で高まっています。当社グループも「個人情報の保護に関する法律」や「EU一般データ保護規則(GDPR)」、中国個人情報保護法等の個人情報の保護に関する各国の法令を順守するために、社内規程を整備し、周知を行うとともに、適宜見直しを行っています。
今後も、お客さま、お取引先さま、株主さまおよび従業員の個人情報を保護する体制を強化します。
デジタル化の推進
ITの発展によって急速に社会のデジタル化が進んでいます。こうした中で当社グループは、バリューチェーン全体をカバーするITシステム基盤の構築を進めるとともに、デジタル技術を活用したビジネススタイルへの変革、新たなソリューションの創出に取り組んでいます。それによって、業務の効率性向上だけでなく、社会やお客さまへの価値提供の強化も図っています。
また、各種ITツールを活用した営業活動の合理化や、ITを活用した生産管理の高度化、AIを利用した知的財産管理の効率化など、ITを積極的に取り入れてビジネスのデジタル化を進めてきました。
2023年度に発足したデジタル戦略総括部(現 TX・業務革新総括部)では、当社グループでのDX推進の取り組みについて、経済産業省の認定基準を満たしていることが評価され、2024年2月に「DX認定事業者」※1の認定を取得しました。その後、2年間の有効期間を経て、2026年2月1日に再認定を受けています。また、2024年12月には、DXの推進を通じて事業拡大への貢献を目指すデジタル推進部門の組織再編とIT人材育成の取り組みが評価され、「IT賞」※2の初受賞に至りました。
TX・業務革新総括部は、デジタルとビジネスをつなぐ「架け橋」となり、全社、各事業を横断して、組織、ビジネス変革を実施するべく各取り組みを始めています。今後はさらに全社が相互に連携し、デジタル化の範囲・活用度を高めていきます。
- 経済産業省が取りまとめた「デジタルガバナンス・コード」にのっとり、DX実現に向けたビジョンの策定や体制の整備といった取り組みを推進している企業について、「情報処理の促進に関する法律」に基づいて国が認定する制度
- 公益社団法人企業情報化協会がわが国の産業界において、ITを活用した経営革新に努め、優れた成果をあげたと認められる企業・団体を表彰する制度
教育・啓発活動
教育・啓発活動の一環として、国内外の東洋紡グループ全従業員に対して、情報発信として「サイバーセキュリティ通信」を毎月継続して配信しています。また、教育・啓発活動の理解状況をセルフチェックし、振り返りを行うために、セキュリティ理解度テストを年2回実施しています。
情報セキュリティ対策
国内外の関係会社を含むグループ全体で、本社と同一水準の情報セキュリティ対策を推進しています。 AIを活用した24時間体制のセキュリティ監視のもと、深刻なインシデント検知時には自動的に遮断措置を講じ、被害の最小化を図ります。また、インシデント対応訓練を継続的に実施し、対応力の向上に努めています。さらに、重大なインシデント発生時には、リスクマネジメント体制へ円滑にエスカレーションする仕組みを整備しています。加えて、サプライチェーンリスクを踏まえ、IT-BCP※1への取り組みを強化し、有事における事業継続体制の高度化を図っています。
また、お客さまの情報および機密を含む社内情報の安全を確保するために、新たな脅威を常に把握し、IT・OT※2ともに監視強化、脆弱修正、不正侵入防止等の適切な対策を講じています。また、DXによるビジネスイノベーションを推進・加速し、データの利活用をグループ会社や社外とも可能にすることを目的に、ユーザーの場所を問わず安全にアクセスできるIT基盤整備を進めています。
- 災害や障害発生時に重要システムを早期に復旧し、業務継続を支えるための計画
- IT(Information Technology)・OT(Operational Technology)
業務委託における情報の保護
当社は機密情報を含む情報資産を外部に委託管理する際、①委託先の評価と契約 ②契約締結後の業務の監視 ③契約終了後の情報資産の取り扱いに関する各手順について、委託管理規程を定めています。
外部に委託する業務(以下、特定業務)を新規に実施する場合、特定業務を委託する部署は本規程に基づき、候補先が「委託先評価基準」に適合するか否かを評価します。選定後は、「委託先評価結果」を情報セキュリティ部門の責任者に提出し、承認を得る仕組みとなっています。また、特定業務の実施状況についても、情報セキュリティ部門の責任者が定期的に評価することが定められています。
「委託先評価基準」は「情報セキュリティポリシー」に明記されています。
情報共有活動への参加
当社は、グループ会社やサプライチェーンのみならず、社会全体でサイバー攻撃への対応が必要との考えのもと、JPCERTコーディネーションセンター、日本シーサート協議会と連携し、情報共有を活発に行っています。
事業継続マネジメント(BCM)
考え方・方針
当社グループにおける事業継続マネジメント(BCM)は、企業理念である『順理則裕』(なすべきことをなし、ゆたかにする)に則り、組織を脅かす潜在的なインパクトを認識した上で発生した事態に対応し、当社グループの持続的発展を支えるものです。私たちは、人命を最優先とし、二次災害防止に努めながら社会的責任遂行のために早期復旧を実現し、お客さまおよびお取引先さまの事業継続を支援するために有効な対応を行うことを第一義としてBCMを実践します。
事業継続計画(BCP)
考え方・方針
当社グループでは、従業員および家族の安全確保を最優先とし、「メーカーとしての供給責任の遂行」と「地域環境や社会との共存」を両立させることを基本的な考え方としています。緊急事態の発生を早期に検知し、必要な対応行動を迅速に行うことで被害の最小化と早期復旧を組織全体で実行します。
体制
リスクマネジメント委員会傘下に、各部門より選出されたメンバーで構成したBCM分科会を設置し、当社グループのBCMを推進しています。この分科会では、各部門でのBCP策定、教育、訓練を主導し、大規模地震等の緊急事態発生時の情報収集、発信、事業継続に必要な対応の窓口を担当します。緊急事態の発生あるいは発生が予見される場合は、全社BCP対策本部を設置し、迅速な対応により速やかに危機を収束させます。
取り組み
2024年度は、南海トラフ大地震を見据えた大規模地震(震度5強以上)に対する東洋紡グループ事業継続計画(BCP)ガイドラインを策定しました。このガイドラインでは、被災状況の確認・連絡体制・全体を指揮する責任者・復旧作業を行う体制とその役割、優先順位などを定めています。また、デジタル技術の進展に伴い高度化・巧妙化するサイバー攻撃も重要な経営リスクの一つと認識しており、そのため、サイバー攻撃の発生を想定したBCPを整備しました。2025年度には、各事業部が策定したBCPに基づき、主要拠点において大規模地震の発生を想定した訓練を行い、訓練からの気づきを平時の取り組みに生かしています。さらに、経済安全保障上の観点が重要視される地政学リスクによるサプライチェーン全体におけるリスクの把握・管理に努め、調達では複数の国や地域からの供給、物流では物流業者と連携して代替輸送手段や代替輸送ルートの設定を進めています。今後も従業員への教育、訓練を定期的に実施することにより、事業継続に関する意識とレジリエンスの向上に努めます。